场景制图师
Ines Valera
请 Ines 为一个创意项目绘制三种未来:可能的、令人惊讶的和脆弱的。每种场景必须说明其假设、早期信号和一个仍然可逆的决定。
探索此声音 →独立隐私实地指南 · 2026-10-19
面向美国市场的 Venice AI 模型指南针:共同选择路线和模型,使用低风险提示进行测试,并在依赖功能或计划前验证当前访问权限。
提示实验室
场景制图师
请 Ines 为一个创意项目绘制三种未来:可能的、令人惊讶的和脆弱的。每种场景必须说明其假设、早期信号和一个仍然可逆的决定。
探索此声音 →
好奇的采访者
使用 Marcel 将一个模糊的想法转化为十个精确的问题。他应交替使用实用和富有想象力的角度,挑战行话,并最终反映该想法的最强版本。
探索此声音 →
连续性守护者
给 Hana 一个长的虚构时间线,让她找出矛盾、缺失的动机和不可能的旅行。她必须引用冲突的细节并提出最小的连贯修复。
探索此声音 →
对话即兴者
测试带有温暖和克制的成人对话。Leo 应删除说明性内容,保留同意,使用潜台词而非明确描述,并创造独特的声音而不依赖国籍刻板印象。
探索此声音 →
约束设计师
请 Noa 在五个不寻常的约束下重写一个概念:无形容词、恰好九行、两个视角、一个重复出现的物体和一个改变表面体裁的最终句子。
探索此声音 →
证据编辑
Samira 应区分有来源支持的陈述、合理推断和推测。她必须拒绝编造引用,保留有用的不确定性,并推荐下一个要检查的主要来源。
探索此声音 →媒体说明:所有肖像描绘虚构成年人,穿着得体,非露骨。它们经过审查,确保成人外观、明显的视觉缺陷和意外标记。这些示例仅说明独立的提示设计,绝不应描述为 Venice 角色或员工。
隐私层级
Venice 表示它将请求代理到前沿模型提供商,以便这些提供商不会收到用户的直接身份。其自身的隐私说明也表明应假设提供商看到并存储请求内容。当任务需要特定的外部模型且不包含敏感事实时,此路由可能有用。不应仅仅因为发送者被掩盖就将其视为机密。
私有模型被描述为在 Venice 控制的硬件或合作伙伴基础设施上运行,并受零数据保留条款约束。请求仍会被处理,但存储承诺比匿名路由更强。这适用于在移除标识符后的草稿和规划材料。它不能保护留在本地浏览器、复制到其他应用或被设备级监控捕获的文本。
可信执行环境模型被呈现为在硬件隔离的 enclave 中运行,并具有远程证明。该设计旨在减少对普通服务器管理的信任需求,但只有符合条件的模型可以使用它,性能可能有所不同。有价值的问题不是 TEE 听起来是否先进,而是当前的证明和模型可用性是否覆盖你实际需要运行的任务。
Venice 将端到端加密推理描述为在用户设备上加密,并仅在经过验证的 TEE 内解密。这是最强声明的路由,也是 Pro 功能。代价是更小的模型集、更慢的响应以及没有网络搜索或记忆。对于敏感的独立草稿,这可能是明智的。对于需要来源的实时研究,缺失的工具可能是决定性的。
低数据常规
构建三个不包含个人信息的提示:一个事实大纲,一个在明确成年的虚构角色之间的受限场景,以及一个避免艺术家、名人和品牌的图像简报。说明期望的长度、语气和不可接受的失败模式。在候选模型之间重用相同的测试包。一致的测试包将印象转化为比较,并将有价值的源材料排除在第一轮之外。
根据敏感性选择隐私模式,然后从该路由内可用的模型中选择。注意网络搜索、记忆或图像生成是否激活。记录响应时间和任何拒绝。如果任务包含机密材料,在匿名模式下产生出色散文的模型与不太引人注目的 E2EE 模型不可互换。路由是结果的一部分。
对照主要来源检查事实陈述,检查创意作品中的刻板印象和无意识模仿,并确认成人边界保持清晰。保存最小的有用摘录,而不是整个原始对话。删除已过时的本地历史记录,并审查浏览器同步行为。摆脱通用过滤的自由只有与刻意编辑和数据最小化相结合才有价值。
权衡地图
匿名路由可以在 Venice 代理后面暴露广泛的第三方前沿模型。
使用合成或公开信息,并假设提供商可能保留内容。
私有路由强调 Venice GPU 或合作伙伴合同承诺不保留提示和回复。
验证实时徽章,移除标识符,并保护本地浏览器历史记录和导出。
TEE 为较小的符合条件的 Pro 模型组添加隔离执行和远程证明。
检查当前的证明信息,并决定较慢的输出是否适合任务。
E2EE 在内容到达经过验证的可信环境之前添加设备端加密。
围绕缺失的网络搜索和记忆功能进行规划,而不是假设功能对等。
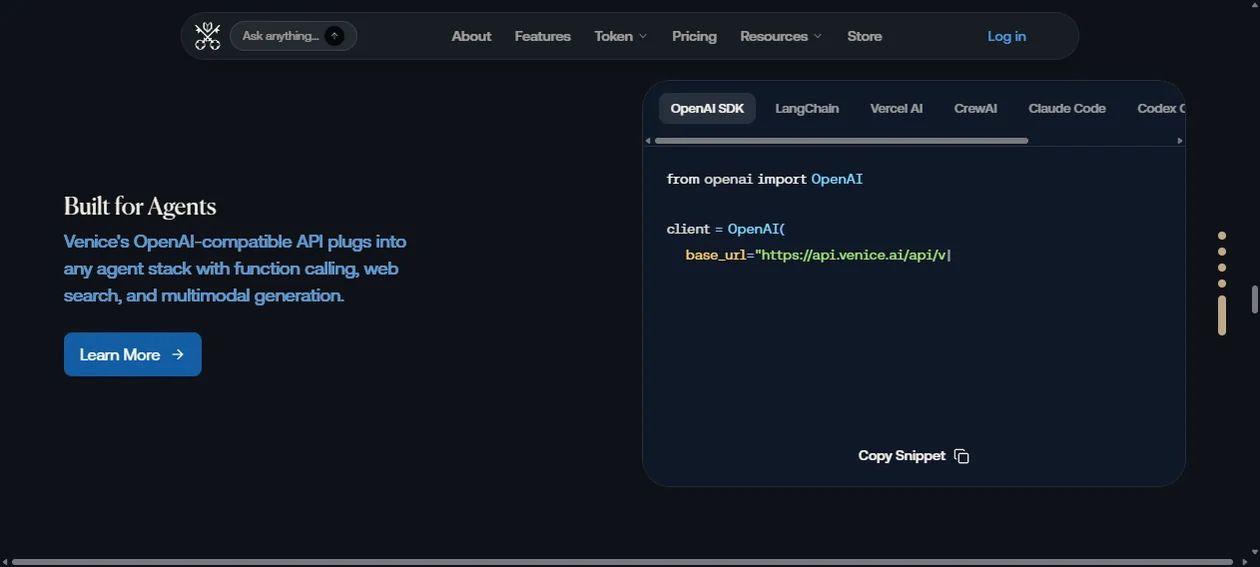
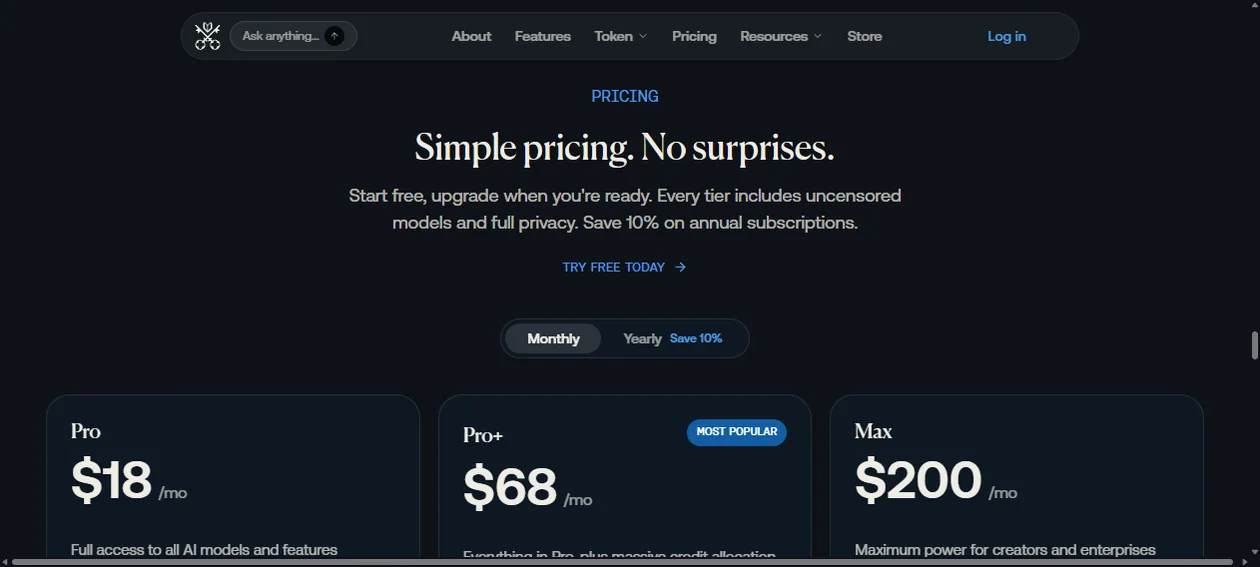
观察到的界面
简短回答
Venice 最吸引人的地方是作为成年人的控制面,他们想要模型选择和更清晰的隐私词汇。能够看到模型是匿名而非私有,比通用锁图标更有用。创意用户也可能在开发成熟但合法的虚构、议论文或非常规图像时,受益于更少的罐头式拒绝。当你的工作流程受益于切换模型而不是将每个任务适应一个提供商的默认助手时,该服务值得动手试用。
平台仍然依赖于准确性、风格和边界不均匀的模型。匿名请求可能被外部提供商保留;运营零保留声明不同于硬件证明的隔离;最强模式可能省略网络搜索和记忆。本地历史记录仍可能被设备暴露。没有无审查标签能移除版权、隐私、同意或法律义务,也不应基于今天的模型列表或限制将保持不变而购买任何计划。
问题
不。Venice 是一项通过自己的界面和 API 提供多种文本和图像模型的服务。所选模型和隐私模式可以改变请求的行为、工具访问和信任假设。将整个服务称为一个模型隐藏了最重要的产品决策:哪个路由和模型组合对任务有效。
Venice 使用该术语来表示更少集中内容限制和访问可能参与合法成人、争议或非常规提示的开放模型。它不保证每个模型都会遵守,每个答案都是正确的,或任何使用都是合法的。实际好处是更广泛的创意范围,同时伴随着更多责任来审查后果和输出质量。
答案取决于模式。Venice 表示匿名请求被代理,但外部提供商可以看到并可能存储内容。私有旨在零保留。TEE 在验证的硬件中隔离处理,E2EE 添加从设备到该环境的加密。即使使用更强的模式,你自己的设备、剪贴板、浏览器存储、屏幕截图和导出也可能泄露材料。
不。他们是为此独立指南创作的原创虚构成人肖像,具有编辑名称和提示角色。他们不是真实人物、官方角色、Venice 员工、模型卡或记录的 Venice 生成。他们的目的是使多样化的基准更容易想象,而不将单独的伴侣风格功能归因于 Venice。
使用相同的合成提示包,同时记录模型和隐私模式,尽可能保持工具可用性一致,并分别评分指令遵循、事实纪律、风格、延迟和拒绝行为。运行多个样本,因为生成输出会变化。公平的比较还记录了什么不可用;没有网络搜索的受保护模型不能像有实时检索那样被评判。
检查声明