情境製圖師
Ines Valera
請 Ines 為創意項目描繪三種未來:可能、驚喜和脆弱。每個情境必須列出其假設、早期信號和一個仍可逆轉的決定。
探索此語音 →獨立私隱實地指南 · 2026-10-19
面向美國市場的 Venice AI 模型指南針:共同選擇路線與模型,以低風險提示詞測試,並在依賴某功能或方案前核實當前存取情況。
提示詞實驗室
情境製圖師
請 Ines 為創意項目描繪三種未來:可能、驚喜和脆弱。每個情境必須列出其假設、早期信號和一個仍可逆轉的決定。
探索此語音 →
好奇的訪談者
利用 Marcel 將模糊的想法轉化為十個精確的問題。他應交替運用實際與想像的角度,挑戰行話,並最終反映該想法最強烈的版本。
探索此語音 →
連續性守護者
給 Hana 一個長篇虛構時間線,請她找出矛盾、缺失的動機和不可能的旅行。她必須引用衝突的細節,並提出最小的連貫修復。
探索此語音 →
對話即興者
以溫暖和克制測試成人對話。Leo 應刪除說明性文字、保留同意、使用潛台詞而非明確描述,並創造獨特的聲音而不依賴國籍刻板印象。
探索此語音 →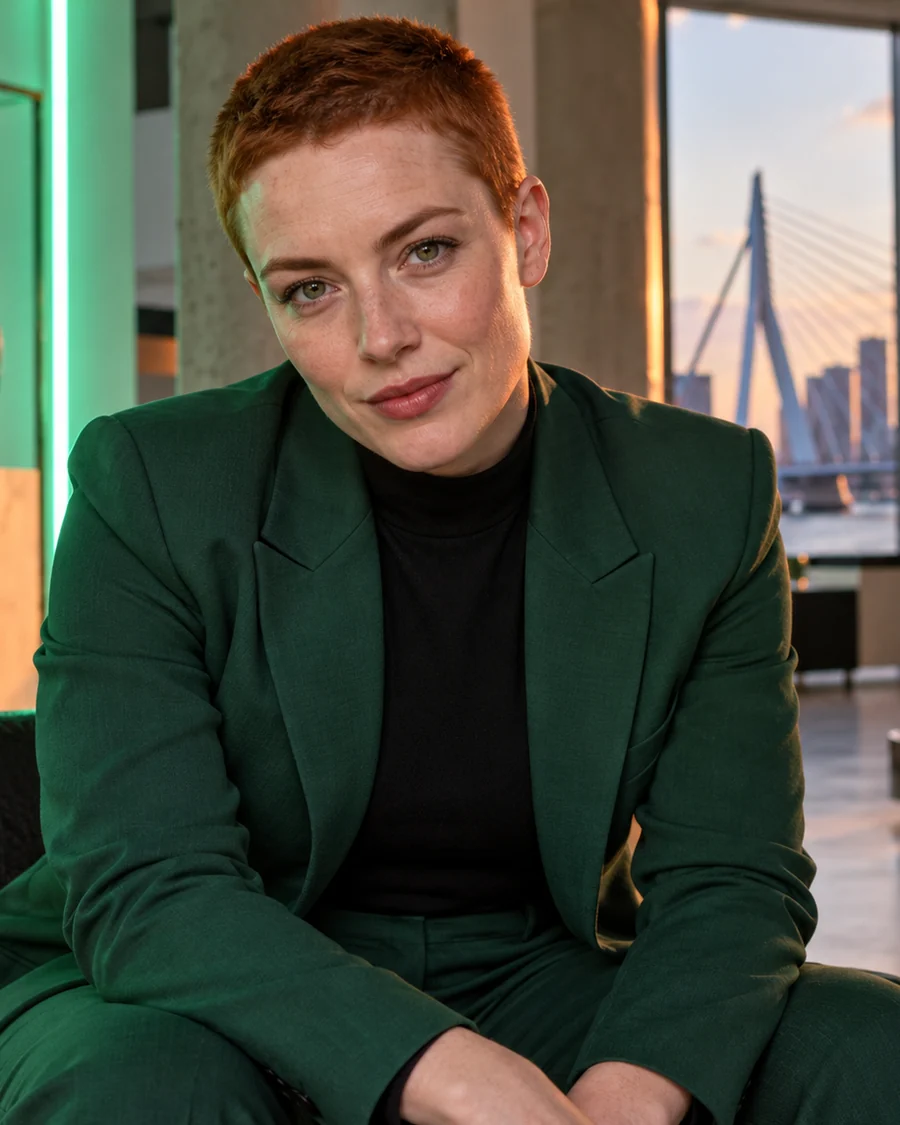
約束設計師
請 Noa 在五個不尋常的約束下重寫一個概念:無形容詞、恰好九行、兩個視角、一個重複出現的物體,以及一個改變表面類型的最終句子。
探索此語音 →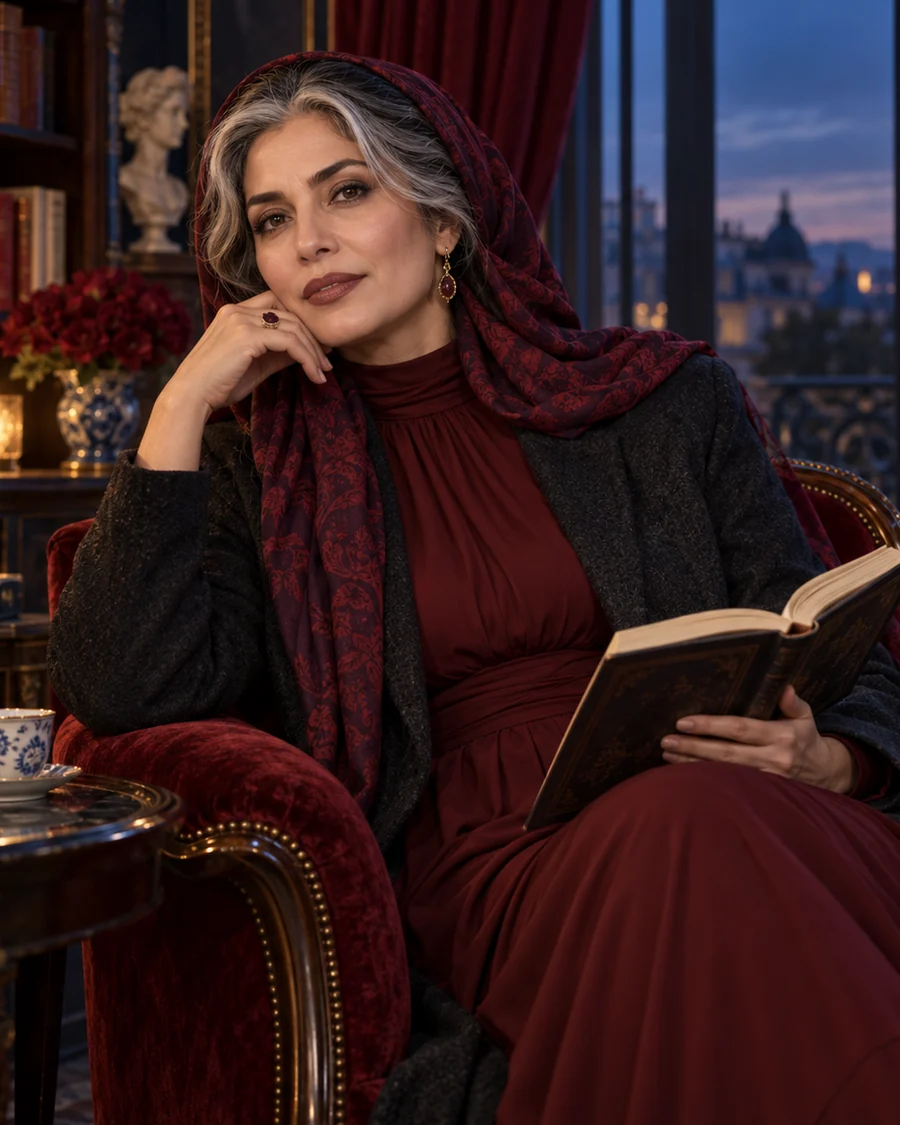
證據編輯
Samira 應區分有來源支持的陳述、合理推斷和猜測。她必須拒絕編造引用、保留有用的不確定性,並建議下一個要查閱的主要來源。
探索此語音 →媒體說明:所有肖像描繪虛構成年人,衣著整齊且非露骨。它們經過審查以確保成人外觀、明顯視覺缺陷和意外標記。這些範例僅說明獨立提示詞設計,絕不應被描述為 Venice 角色或員工。
私隱層級
Venice 表示它會代理請求至前沿模型供應商,因此這些供應商不會收到用戶的直接身份。其私隱說明也指出應假設供應商會看到並儲存請求內容。當任務需要特定外部模型且不包含敏感事實時,此路由可能有用。不應僅因為發送者被隱藏就將其視為機密。
私密模型被描述為在 Venice 控制的硬件或合作夥伴基礎設施上運行,並受零數據保留條款約束。請求仍會被處理,但儲存承諾比匿名路由更強。這適合在移除識別資訊後的草稿和規劃材料。它不會保護留在本地瀏覽器、複製到其他應用程式或被設備級監控捕獲的文字。
可信執行環境模型被描述為在硬件隔離的 enclave 中運行,並具有遠程證明。該設計旨在減少對普通伺服器管理的信任需求,但只有符合條件的模型可以使用它,且性能可能有所不同。有價值的問題不是 TEE 聽起來是否先進,而是當前的證明和模型可用性是否涵蓋你實際需要運行的任務。
Venice 將端對端加密推論描述為在用戶設備上加密,並僅在經過驗證的 TEE 內解密。這是最強的路由,也是 Pro 功能。代價是較小的模型集、較慢的回應,以及沒有網絡搜索或記憶。對於敏感的獨立草稿,這可能是明智的。對於需要來源的即時研究,缺少的工具可能是決定性的。
低數據常規
建立三個不含個人資訊的提示詞:一個事實大綱、一個在明確成年的虛構角色之間的受限場景,以及一個避免藝術家、名人和品牌的圖像簡報。說明所需長度、語氣和不可接受的失敗模式。在候選模型之間重用相同的測試包。一致的測試包將印象轉化為比較,並使有價值的源材料遠離第一輪。
根據敏感性選擇私隱模式,然後從該路由內可用的模型中選擇。注意網絡搜索、記憶或圖像生成是否啟用。記錄回應時間和任何拒絕。在匿名模式下產生出色散文的模型,如果任務包含機密材料,則不能與較不華麗的 E2EE 模型互換。路由是結果的一部分。
對照主要來源檢查事實陳述,檢查創意作品中的刻板印象和無意模仿,並確認成人界限保持清晰。保存最小的有用摘錄,而不是整個原始對話。刪除已過時的本地歷史,並審查瀏覽器同步行為。擺脫通用過濾的價值只有在與深思熟慮的編輯和數據最小化結合時才有意義。
取捨地圖
匿名路由可以在 Venice 代理背後暴露廣泛的第三方前沿模型。
使用合成或公開資訊,並假設供應商可能保留內容。
私密路由強調 Venice GPU 或合作夥伴合約承諾不保留提示詞和回覆。
核實即時徽章、移除識別資訊,並保護本地瀏覽器歷史和匯出。
TEE 為較小的合格 Pro 模型群組增加隔離執行和遠程證明。
檢查當前的證明資訊,並決定較慢的輸出是否適合任務。
E2EE 在內容到達經過驗證的信任環境之前增加設備端加密。
圍繞缺少的網絡搜索和記憶功能進行規劃,而不是假設功能對等。
觀察到的介面
簡短答案
Venice 最引人注目的是作為成年人的控制面,提供模型選擇和更清晰的私隱詞彙。能夠看到模型是匿名而非私密,比通用的鎖定圖示更有用。創意用戶在開發成熟但合法的虛構、論證性文章或非傳統圖像時,也可能重視更少的罐頭拒絕。當你的工作流程受益於切換模型,而不是將每個任務適應單一供應商的默認助手時,該服務值得親身試用。
平台仍然依賴於準確性、風格和界限不均的模型。匿名請求可能被外部供應商保留;營運零保留聲明不同於硬件證明隔離;最強模式可能缺少網絡搜索和記憶。本地歷史仍可能被設備暴露。沒有無審查標籤能消除版權、私隱、同意或法律義務,也不應在假設今天的模型列表或限制保持不變的情況下購買任何計劃。
問題
不是。Venice 是一項服務,透過自己的介面和 API 提供多種文字和圖像模型。所選模型和私隱模式可以改變請求的行為、工具存取和信任假設。將整個服務稱為一個模型隱藏了最重要的產品決定:哪個路由和模型組合對任務有效。
Venice 使用該術語來表示更少集中內容限制,以及存取可能參與合法成人、爭議或非傳統提示詞的開放模型。它不保證每個模型都會遵守、每個答案都正確,或任何使用都是合法的。實際好處是更廣泛的創意範圍,伴隨著更多審查後果和輸出品質的責任。
答案取決於模式。Venice 表示匿名請求是代理的,但外部供應商可以看到並可能儲存內容。私密旨在零保留。TEE 在經過驗證的硬件中隔離處理,而 E2EE 增加了從設備到該環境的加密。即使使用更強的模式,你自己的設備、剪貼板、瀏覽器儲存、截圖和匯出也可能暴露材料。
不是。他們是為這份獨立指南創作的原創虛構成人肖像,具有編輯名稱和提示詞角色。他們不是真實人物、官方角色、Venice 員工、模型卡或記錄的 Venice 生成。他們的目的是讓多樣化的基準更容易想像,而不將單獨的伴侶風格功能歸因於 Venice。
使用相同的合成提示詞包,同時記錄模型和私隱模式,盡可能保持工具可用性一致,並分別評分指令遵循、事實紀律、風格、延遲和拒絕行為。運行多個樣本,因為生成輸出會變化。公平比較也記錄了什麼不可用;沒有網絡搜索的受保護模型不能像具有即時檢索那樣被評判。
檢查聲明